 MCPTOOLZ
DebuggerJ++
Un debugger y desensamblador con interfaz al estilo x64dbg para entender, depurar y reconstruir ejecutables de Windows de 32 y 64 bits — pensado para análisis de malware con fin defensivo y para recuperar software protegido.
En acción
Qué hace
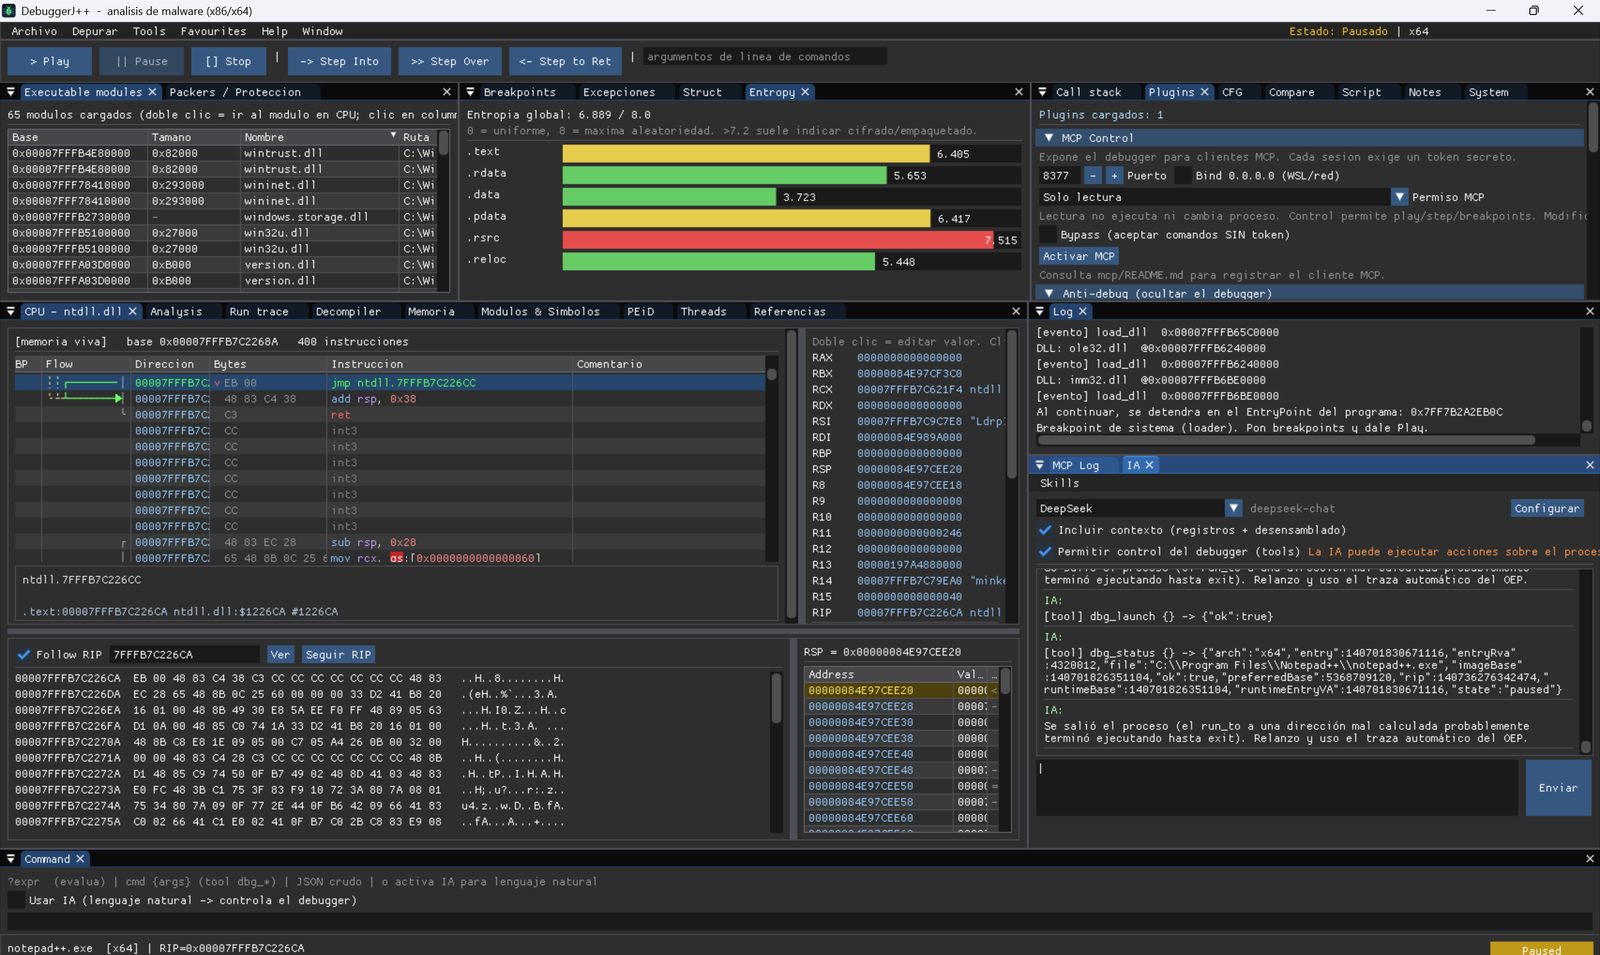
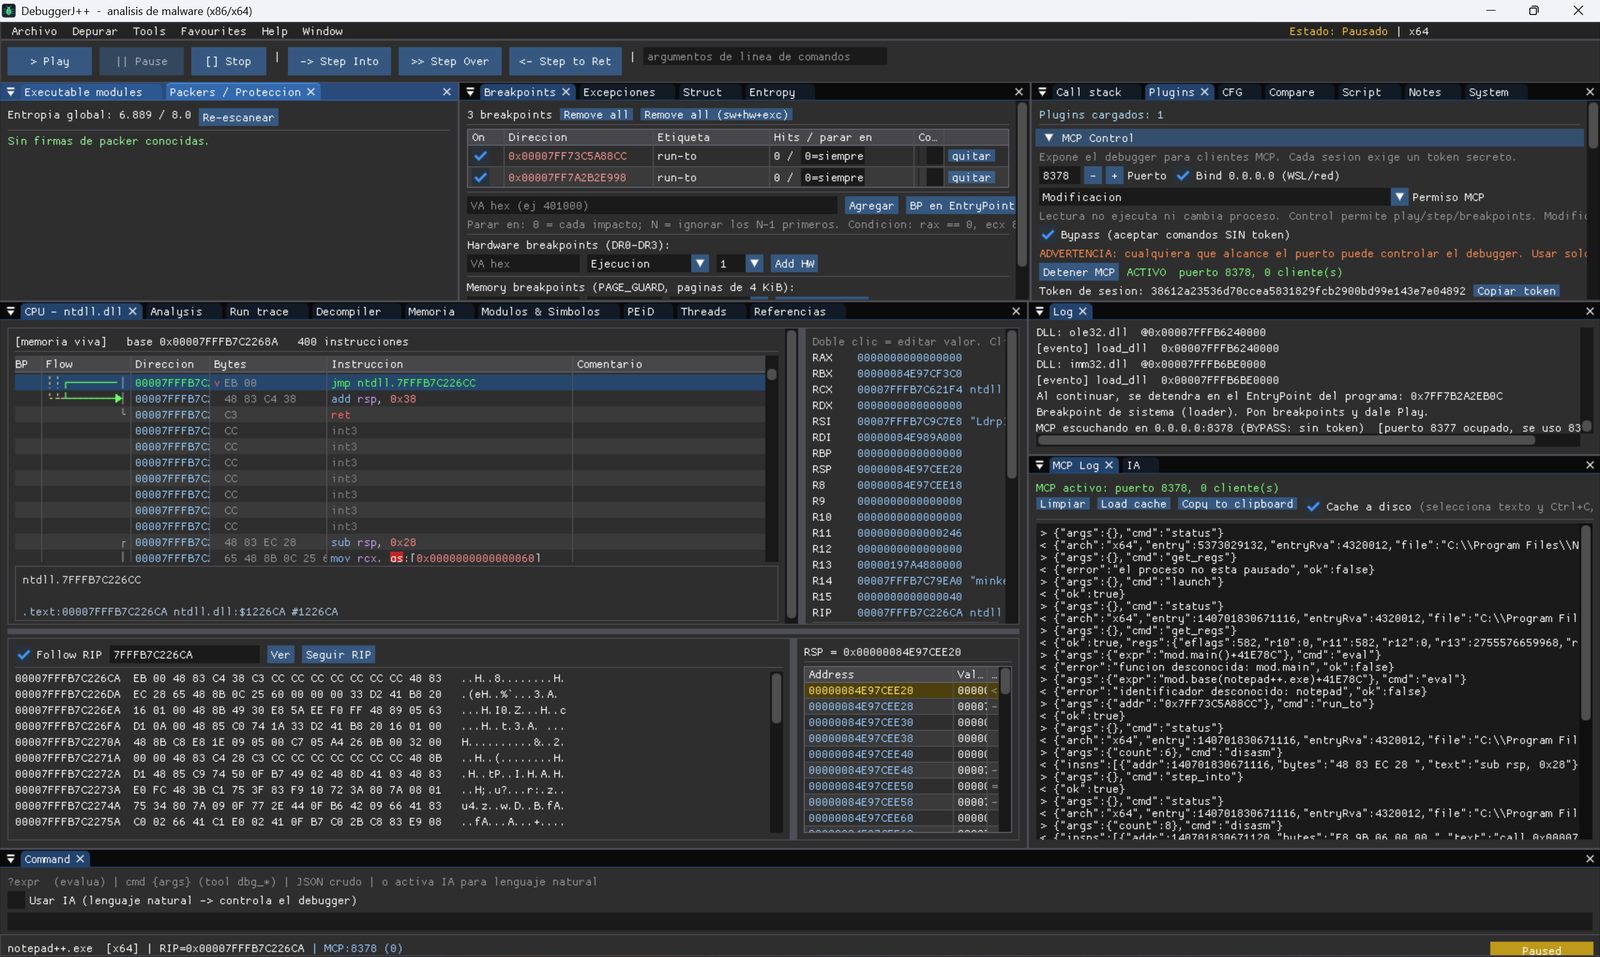
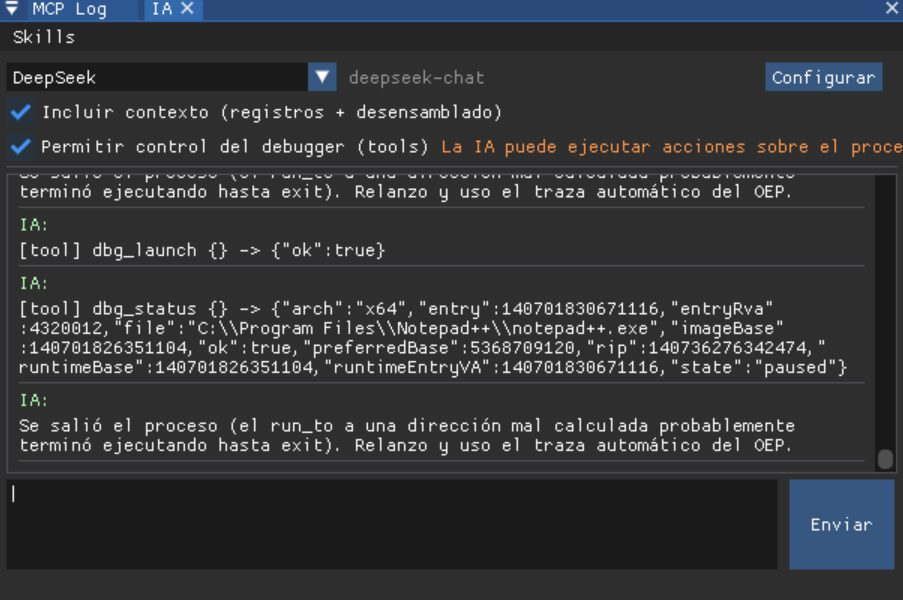
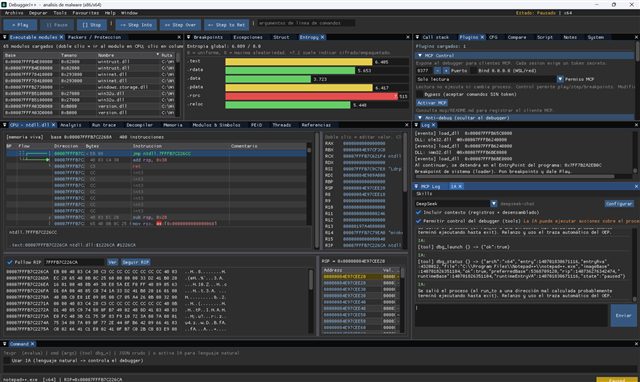
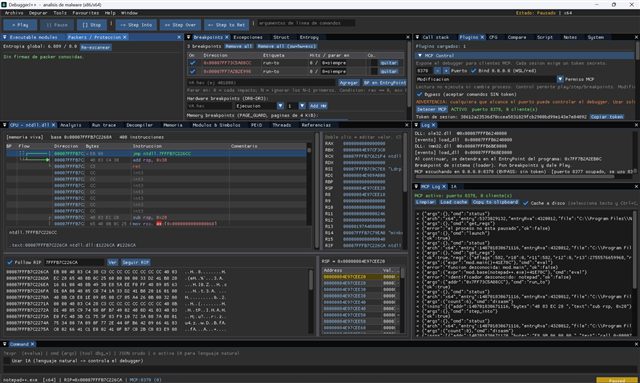
DebuggerJ++ reúne desensamblado con Zydis, un motor de depuración propio sobre la Debug API de Windows y una interfaz de paneles (CPU, registros, pila, memoria, módulos, breakpoints). Sobre eso añade lo que normalmente exige varias herramientas: desempacado guiado, reconstrucción de importaciones, decompilación con Ghidra y un ayudante de IA — todo accesible también desde un agente por el protocolo MCP.
- Desensamblado con contextoLíneas de flujo de saltos anidados, símbolos y comentarios automáticos por cada instrucción.
- Breakpoints por hardwareDR0–DR3 de ejecución, escritura y lectura, con soporte WOW64, además de breakpoints por excepción.
- Desempacado realLocaliza el OEP de binarios protegidos (p. ej. ASProtect) por DEP y validación de prólogo, sin direcciones fijas.
- Reconstrucción de la IATRastreo de importaciones al estilo Scylla y volcado portable que vuelve a correr en otra máquina.
- Ghidra y pwntools dentroDecompilación a pseudo-C y utilidades de explotación bajo el mismo servidor MCP.
- Control por MCP e IAMás de cien herramientas
dbg_*para que un agente conduzca el debugger, y panel de IA con varios proveedores.
Capturas
dbg_* en la bitácora.Descarga y código
El proyecto es abierto. Compila en Windows con MSVC (usa la Debug API) e incluye su propio servidor MCP para conectarlo a un agente. Todo el detalle de compilación y uso está en el repositorio.